 SHEYU.AI
澳大利亞要求AI企業自證安全,出海公司該留哪些記錄?
澳大利亞要求AI企業自證安全,中國與平台同步收緊規則,合規重心從「不碰紅線」轉向「拿得出記錄」。文章給出出海企業應留存的AI操作、數據流向與審核痕跡清單。
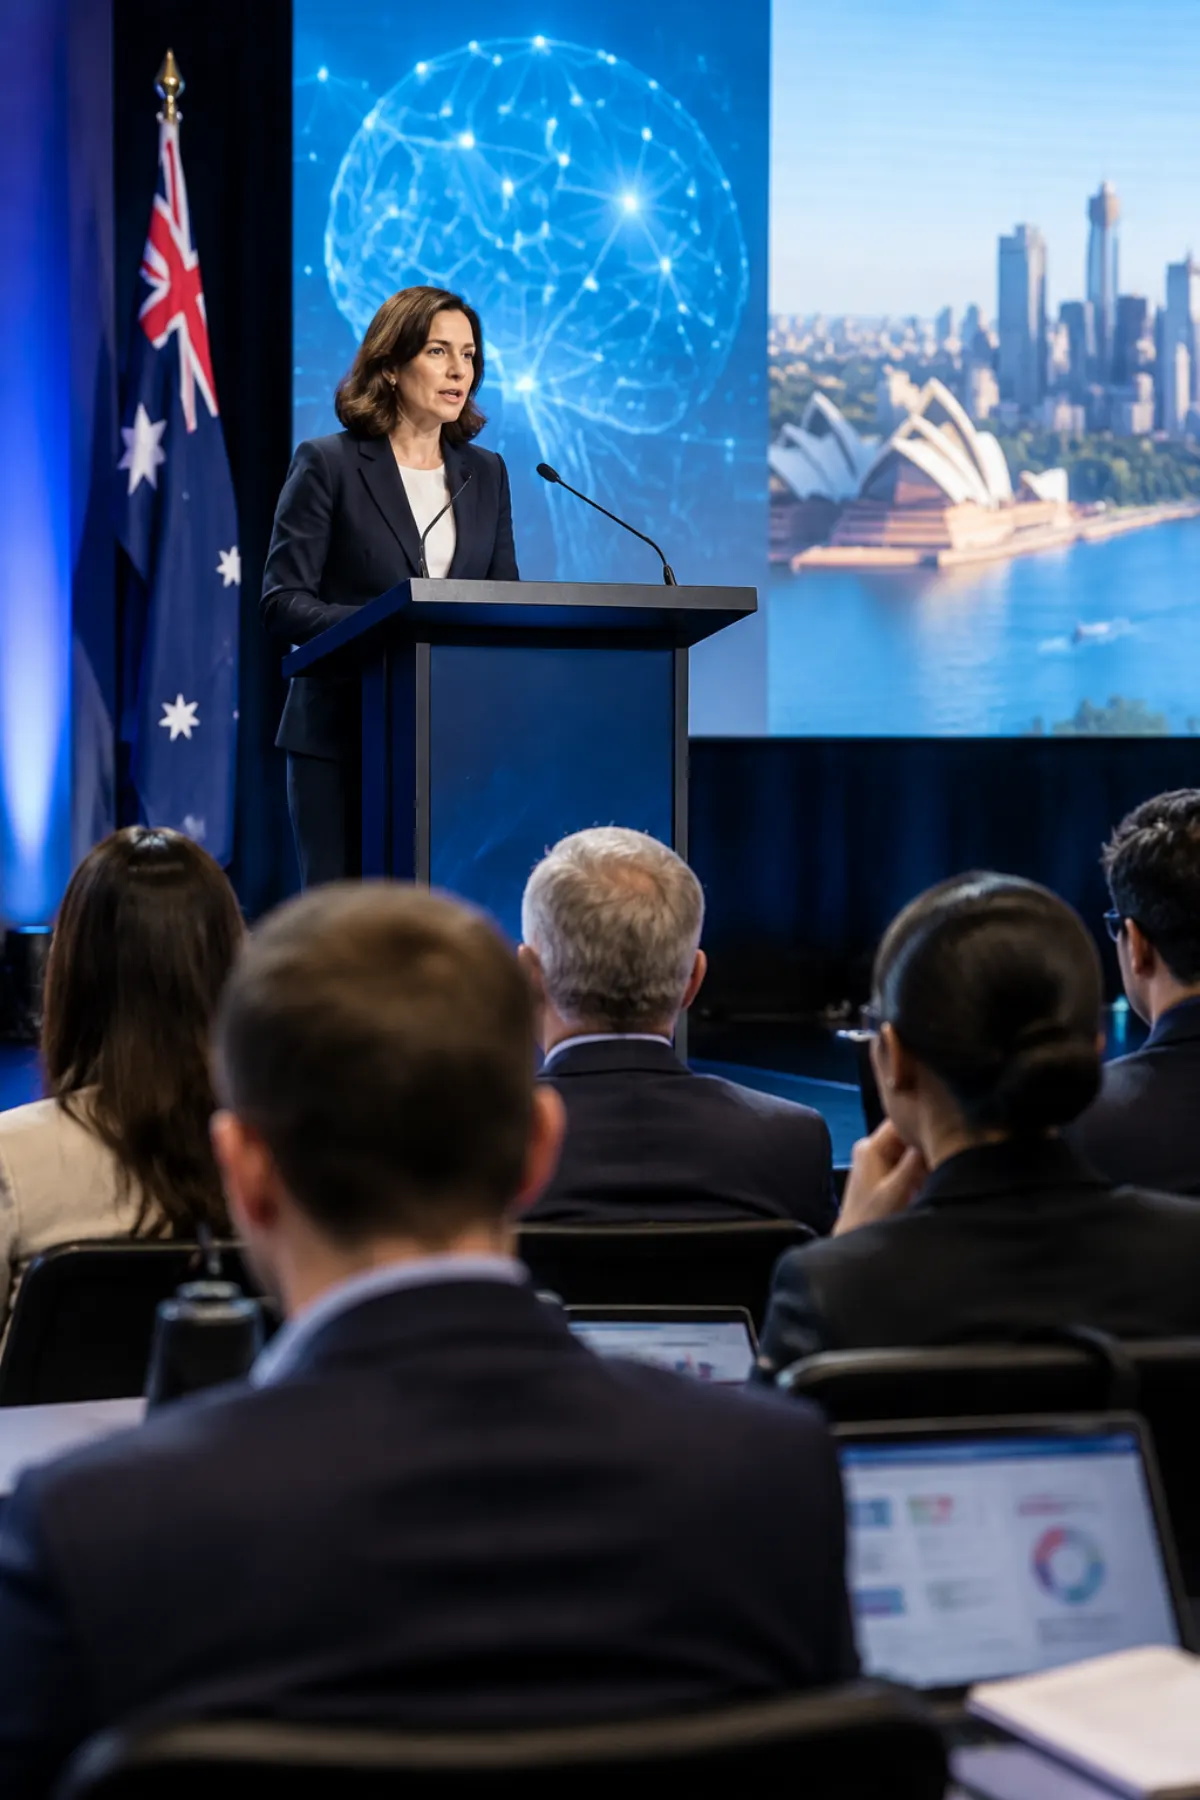
2026年10月8日,澳大利亞宣佈把AI安全的舉證責任交給企業自己。同一周,中國印發了「人工智能+」相關文件,Anthropic也更新了使用政策。三件事方向一致:合規正在從「別碰紅線」變成「你得拿得出記錄」。對做海外生意的公司來說,這是個需要提前動手的信號。
真正變的是方向,不是力度
2026年10月8日,澳大利亞科學、技術與數字經濟助理部長安德魯·查爾頓在悉尼的信任與安全峰會上宣佈,聯邦政府將對前沿人工智能實施系統性監管:要求AI企業自建風險管理流程,並舉證自己的安全系統真實有效。國家標準計劃2026年底完成,配套法律2027年提交議會。
澳大利亞要管AI,這不算新聞。要看的是它管的方式——把舉證責任明確壓在企業身上,而不是由監管機構逐條列舉禁止行為。據現有公開信息,這麼做國家級方案在全球還屬少數。
這條消息在中文互聯網上沒激起什麼水花。我們認為,它比同一天任何一場算力或芯片的財經頭條都更值得出海企業主讀一遍。
原因很簡單:列禁止清單的監管,你只要不碰就行;要你自證的監管,你得先有東西可證。
同一周,三件事說的是一句話
10月9日,中共中央、國務院印發《關於發展新質生產力的意見》,提出全面實施「人工智能+」行動,加快人工智能手機和電腦等新一代智能終端場景應用,同時要求構建技術監測、風險預警、應急響應體系,確保人工智能安全、可靠、可控。
平台側也在收緊。Anthropic在10月8日更新使用政策,自11月12日起禁止用戶無故、持續地辱罵其AI模型,違規者可能被限流甚至封號。
一邊是國家在立規則,一邊是平台在立規矩。三條線指向同一個動作:規則的重心從「你不許做什麼」,移到了「你做了什麼、你怎麼證明」。
「這是衝著大模型公司去的,跟我沒關係」
這是最常見的反方說法,也是最容易翻車的地方。
舉證責任隨業務流走,不隨公司規模走。假設你是一家做跨境SaaS的公司,客服機器人接了澳洲客戶的對話數據;或者你開工廠,用AI做質檢、做排產,數據存在本地服務器上。那麼當有人問「你怎麼保證它安全」的時候,回答的主體是你,不是給你提供接口的廠商。
還有一種更隱蔽的翻車方式:過去幾年企業的合規做法是「不碰紅線、不留把柄」,所以內部幾乎沒留下什麼像樣的記錄。可新規則要的恰恰是記錄——風險管理流程、評估結論、發生問題時的處置動作。沒有記錄,在監管眼裡就等於沒有合規。
這裡有個具體的切入角度。有技術媒體把「人工智能+」落到企業側的要求概括成三個問題:跑得動嗎、哪些數據能出去、用完管不管得住。我們建議出海團隊先把這三個問題在自己的業務上答一遍——答不出來的地方,就是風險所在。

怎麼落地:把「可追溯」做成一條內部標準
與其逐個國家去研究條文,不如先把一件事做成習慣:凡是用到AI的環節,留下可核對的痕跡。誰在什麼時間、餵了哪些數據、得出什麼結論、依據是哪一條。聽起來笨,但它對澳洲式的「自證」和國內講的「可控」都通用。
這套要求不抽象,已經有產品在做同一件事。舍予AI智審(SHEYU ZHISHEN)處理科技項目申報材料的方式值得參考:幾十到幾百頁材料幾秒讀完,每個抽出的值都帶頁碼和原文,雙引擎交叉比對,四值結果絕不默認通過,數據不出內網。
它解決的是材料審核裡一個具體問題——你憑什麼說這條結論是對的。而監管問企業「你怎麼證明它安全」,問的其實是同一句話。
出海企業不必等到2027年立法落地才開始準備。先做三件小事:把AI相關操作記錄起來,把數據流向畫清楚,把對外輸出的審核痕跡留下來。成本不高,但到時候是能不能上桌的區別。
結論再往前半步
這一輪AI監管改的不是技術門檻,是證據門檻。
技術用得好不好,客戶會給你打分;但能不能把「我怎麼保證它安全」這句話答得實,是監管在給你打分。答得出來的企業,規則是護欄;答不出來的,規則是牆。